라벨이 #컴퓨터네트워크인 게시물 표시

[컴퓨터네트워크] TCP의 흐름제어, 혼합제어

이미지
[컴퓨터네트워크] TCP의 흐름제어, 혼합제어 TCP 통신은 네트워크 통신에서 신뢰적인 연결방식입니다. TCP 통신을 할 때, 네트워크 트래픽에 대한 흐름제어와 혼합제어를 정리하겠습니다. 흐름제어 : 송신측과 수신측의 데이터 처리 속도 차이를 해결 하기 위한 기법 -> End to End 혼합제어 : 송신층의 데이터 전달과 네트워크의 데이터 처리 속도 차이를 해결 하기 위한 기법 - > 송신측의 데이터는 지역망이나 인터넷으로 연결된 대형 네트워크를 통해 전달된다. 하지만 이러한 네트워크 상의 라우터가 항상 한가로운 상황은 아니다. Flow Control(흐름제어) 수신측이 송신측보다 빠르면 문제없지만, 송신측의 속도가 빠를 경우 문제가 생깁니다. 수신측에서 제한된 저장옹량을 초과한 이후에 도착하는 데이터는 손실 될 수 있으며 만약 손실 된다면 불필요하게 응답과 데이터 전송이 송/수신 측 간에 빈번히 발생합니다. 따라서 이러한 위험을 줄이기 위해 송신 측의 데이터 전송량을 수신측에 따라 조절해야 합니다. 내부 방식으로 Stop and Wait 방식, Sliding Window 방식이 있습니다. Stop and Wait : 매번 전송한 패킷에 대한 확인응답을 받아야만 그 다음 패킷을 전송하는 방법 Sliding Window : 수신측에서 설정한 윈도우 크기만큼 송신측에서 확인응답 없이 세그먼트를 전송할 수 있게 하여 데이터 흐름을 동적으로 조절하는 제어 기법 동작 방식 : 먼저 윈도우에 포함되는 모든 패킷을 전송하고, 그 패킷들의 전달이 확인되는대로 이 윈도우를 옆으로 옮김(Slide)으로써 그 다음 패킷들을 전송 Window : TCP/IP를 사용하는 모든 호스트들은 보내기 위한것과 받기 위한 2개의 Window를 가지고 있습니다. 호스트들은 실제 데이터를 보내기 전에 먼저 앞에서 포스팅했던 "TCP-3-way-handshaking"을 통해 수신컴퓨터의 rece...

[컴퓨터네트워크] SNMP(Simple Network Management Protocol)란?

이미지
[컴퓨터네트워크] SNMP(Simple Network Management Protocol)란? 네트워크 관리를 위한 규약 SNMP가 쓰이기 전에는 ICMP에 의존했었다. ICMP  Network계층의 프로토콜, 운영체제에 관계 없이 상용할 수 있는 간단한 프로토콜 네트워크로 연결된 각각의 호스트가 작동되고 있는지, 작동한다면 어느정도의 응답시간을 가지고 동작중인지 체크 가능. 초기에는 이정도로도 필요한 네트워크 관리가 가능했었다. ICMP를 이용한 대표 도구 -> ping but)인터넷 사용이 보편화되고 네트워크에 연결된 호스트의 수가 증가하고 네트워크 구성 또한 복잡해지면서, ICMP만으로는 네트워크 관리를 효율적으로 할 수 없게 됨. 그래서 몇가지 프로토콜에 대한 연구가 진행 -> SGMP, HIMS, CMIP/CMIS 등이 제안 => 이 중 SGMP를 발전시킨 SNMP가 사실상 네트워크 관리를 위한 표준적인 프로토콜로 자리잡음 현재 SNMP는 거의 대부분 운영체제에서 사용되고 있다. 리눅스/유닉스/윈도우계열 OS는 기본적으로 SNMP 프로토콜을 사용하는 도구를 제공하고 있다. SNMP는 OSI 7계층의 Application 계층 프로토콜 이며, 메시지는 단순히 요쳥과 응답 형식의 프로토콜에 의해 교환되기 때문에 전송계층 프로토콜로 UDP 프로토콜을 사용한다. SNMP의 기능 네트워크 구성관리 네트워크 상의 호스트들이 어떠한 구조를 이루고 있는지 지도를 그릴 수 있다. 성능관리 각 네트워크 세그먼트(소규모 네트워크)간의 네트워크 사용량/에러량/처리속도/응답시간 등 성능분석에 필요한 통계정보를 얻을 수 있다. 장비관리 SNMP의 주 목적이 네트워크관리이지만, 특유의 유연한 확장성으로 시스템정보(CPU/Memory/disk 사용량)를 얻을 수 있도록 확장되었다. 이 정보는 네트워크 문제를 해결하는데 큰 도움이 된다. ex) 세그먼트의 네트워크 사용량이 급증했는데, 특정 ...

[컴퓨터네트워크] SAN & NAS & DAS 비교

이미지
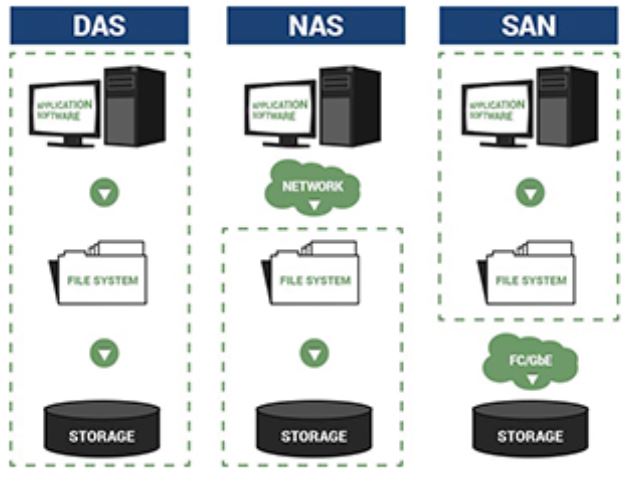
[컴퓨터네트워크] SAN & NAS & DAS 비교 스토리지 시스템(Storage System)의 개요 정의 단일 디스크로 처리할 수 없는 용량을 저장하기 위해 디스크를 묶어서 논리적으로 사용하는 기술 스토리지 구성은 서버와 저장장치를 연결하는 방법이다. 스토리지 시스템의 필요성 데이터의 양적 팽창이 급증함에 따른 데이터의 효율적인 저장 및 관리 필요 기업의 정보(Information) 자원을 이용한 새로운 비즈니스의 창출 ERP, DW, Data Mining 등의 Application 등장 스토리 시스템의 요구조건 전통적인 스토리지 접속 방법  DAS(Direct Attached Storage) 네트워크 스토리지 접속 방법 SAN(Storage Area Network), NAS(Network Attached Storage) DAS(Direct Attached Storage) 서버가 채널을 통해 저장 장치에 직접 연결하여 사용하는 방식 서버에 직접 외장 정장 장치를 추가하므로 속도는 빠르고 확장은 쉽지만, 연결 수에 한계가 있다. 각 서버는 자신이 직접 파일 시스템을 관리한다. 소형에 적합 NAS(Network Attached Storage) 서버와 저장 장치가 이더넷 등의 LAN 방식의 네트워크에 연결된 방식이다. LAN은 TCP/IP 프로토콜 기반이고 저장장치는 SCSI를 사용하므로 이들 간의 통신을 위해 중계 역할을 하는 파일 서버가 필요하다. 중형에 적합 장점  DAS와 달리 Port 수에 제한이 없어 확장성과 유연성이 뛰어남 경제적이며 설치와 유지보수가 용이함 단점 접속 증가시 성능 저하 파일 전송 속도는 DAS보다 느림 파일 시스템을 공유하기 때문에 높은 수준의 보안을 요구하는 곳에서는 문제가 될 수 있다. SAN(Storage Area Network) 서버와 저장 장치를 Fiber Channe...

[컴퓨터네트워크] IPv6와 IPv4차이

이미지
[컴퓨터네트워크] IPv6와 IPv4차이 IPv4 -> IPv6 IPv6는 128비트로 구성되며, 긴 주소를 쉽게 읽을 수 있도록 16비트씩 :(콜론)으로 나누어 각 필드를 16진수로 표현하는 방법을 사용한다. 기존 IPv4주소도 IPv6주소로 표현할 수 있는데, 하위 32비트에는 IPv4 주소를 그대로 채우고 상위 비트는 모두 0으로 채우는 방식을 사용한다. 효율적인 헤더의 구성 IPv4는 하나의 헤더를 가지고 서비스를 제공하고 있기 때문에, 헤더의 제어 정보 영역에 필요 이상의 많은 정보들이 들어가게 되어, 노드에서 패킷을 수신할 때 많은 처리시간이 소요된다. 많은 시간이 소요되니 실시간 서비스나 멀티미디어 서비스 제공 시 많은 제약요소가 되었다. IPv6는 보다 단순화된 형태의 헤더 정보 제공이 가능하도록 하기 위해 사용하는 서비스의 형태에 따라 헤더를 분리하였다. 여러개의 독립된 헤더를 사용하여 각 기능에 적합한 형태로 전송함으로써 네트워크에서의 처리시간을 단축시키고, 전송되는 정보의 양도 줄일 수 있도록 하여 효율성의 측면에서 더욱 우수한 서비스를 제공할 수 있다. IPv6은 옵션들이 기본 헤더로부터 분리되어 필요할 때 기본 헤더와 상위 계층 데이터 사이에 새로운 확장 헤더를 삽입하여 사용할 수 있다. IPv4 기본 헤더에 존재하던 서비스 유형, 단편화 정보, 검사합 정보 등이 분리되었다. IPv6의 각 패킷은 기본 헤더와 페이로드(payload)로 구성되며, 페이로드는 선택적인 확장 헤더들과 상위 계층의 데이터로 구성된다. 기본 헤더는 40바이트이며 페이로드는 65535바이트까지 차지한다. IPv6 데이터그램 IPv6의 각 패킷은 기본 헤더와 페이로드(Payload)로 구성되며, 페이로드는 선택적인 확장 헤더들과 상위 계층의 데이터로 구성된다. 기본 헤더는 40바이트이며, 페이로드는 65,535바이트까지 차지한다. IPv6패킷 형식 버전(4비트) : IP버전을...

[컴퓨터네트워크] IEEE 정리

[컴퓨터네트워크] IEEE 정리 IEEE 802 규격은 IEEE 802위원회라는 곳에서 표준안을 정해서 발표하는 것입니다. 1980년 2월 2일에 창설이 되어 802라는 숫자가 붙은 것이죠. 802는 브릿지 통신규격입니다. 802 뒤에 숫자가 붙음으로써 프레임 규격으로 구분되어 집니다. IEEE 802.1  -> 상위 계층 인터페이스 및 MAC 브릿지 IEEE 802.2  -> LLC(Logic Link Control) IEEE 802.3  -> 이더넷(CSMA/CD)에 관한 규격 IEEE 802.4  -> Token Bus IEEE 802.5  -> Token Ring IEEE 802.6  -> 도시형네트워크(MAN)를 정의한 규격 IEEE 802.9  -> IS LAN IEEE 802.10  -> 네트워크 본안의 규격제정에 관계되어 있음 IEEE 802.11  -> 무선 LAN(CSMA/CA) IEEE 802.12  -> 디멘드, 프라이빗(100VG-AnyLAN) IEEE 802.14  -> Cable Modem IEEE 802.15.1  -> 블루투스 IEEE 802.15.4  -> ZigBee IEEE 802.16  -> Wibro(와이브로) & WiMAX 저희가 접하는 것은 주로 IEEE 802.3 규격입니다. 그 이유는 나와있듯이 802.3이 이더넷을 말하는 것이고 저희들이 주로 다루는 것이 이더넷이기 때문이죠 밑에도 색칠했듯이 요즘은 IEEE 802.11 규격도 많이들 보셨을 겁니다. 이제 하도 WLAN이 많아지다 보니.. IEEE 802.3 규격 정리 IEEE 802.3  -> 10Base-X IEEE 802.3u  -> 100Base-X IEEE 802...

[컴퓨터네트워크] IPsec이란?

이미지
[컴퓨터네트워크] IPsec이란? IPsec IPsec은 하나의 프로토콜이 아니다. 네트워크 계층에서 보안을 제공하는 서비스와 프로토콜 모음을 말하는 용어 이다. 데이터 그램을 암호화한다면 모든 페이로드의 내용을 보호할 수 있다. OSI 7계층이나 TCP/IP 4계층에서 밑에 층[네트워크 계층]을 암호화 하면 위에 계층은 당연히 암호화 되기 때문이다. 네트워크계층(IP 계층) 상에서 IP 패킷 단위로 인증 및 암호화를 하는 기술 인터넷 경유 구간에 일종의 보안 통로인 터널링을 형성해 줌 가상사설망(VPN)에서 많이 사용되는 터널링 프로토콜 수송계층(TCP, UDP 등) 하위에서 구현되기 때문에 응용에 투명함 응용 소프트웨어 변경 필요 없음 IPsec이 만들어진 이유 가장 큰 이유는 보안성의 요구이다. 오늘날 인터넷은 공공의 인터넷 망으로서 많은 보안 위협이 발생하였다. 발생하는 보안 위협 데이터 무결성 공격자가 천만원이라는 숫자를 1억이라 바꿨는지 아닌지 확인 IP 패킷의 송신지 위조 진짜 은행에서 왔는지 공격자에게서 왔는지 재전송 공격 1천만원 송금 패킷을 10번 재전송 프라이버시 문제 사전인 대화 내용을 유출 그래서 이를 보호하기 위한 프로토콜이 개발되기 시작했다. 위의 그림처럼 Network 계층을 암호화 하기 때문에, 위의 데이터들은 캡슐화 되어 있어 이도 역시 암호화 시킬 수 있다. 또 IP Sec을 적용하기 위해서는 운영체제의 수정이 필요하다. 각 데이터 그램을 만드는 과정에서 이루어지기 때문에 이러한 과정이 일어나는 운영체제의 수정이 필요하다. IP Sec 프로토콜 앞서 설명에서 IP Sec이란 서비스와 프로토콜의 모음이라고 하였다. 2가지 프로토콜이 존재한다. AH, ESP이다. 다시 강조하지만이 두개는 프로토콜이다. AH(Authentication Header) protocol 출발지 인증 과 데...

[컴퓨터네트워크] VPN이란?

이미지
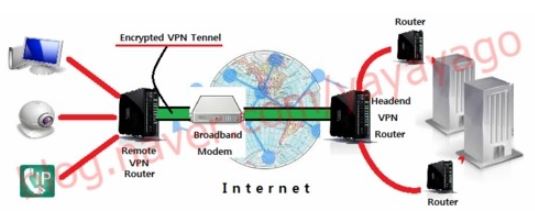
[컴퓨터네트워크] VPN이란? VPN(Virtual Private Network) 가상 사설망 공중망을 통한 연결을 전용선처럼 사용하는 효과를 누릴 수 있도록 하는 것 기존의 인터넷 서비스를 사용하고 있는데, 이것을 사설 네트워크처럼 쓰고 싶다면, 가상으로 사설망을 만들어 사용하는 겁니다. 단일 회사가 하나의 망을 점유하는 전용선의 개념에 대비되는 것이라고 할 수 있다. VPN은 방화벽이나 라우터에 내장될 수 있다. 터널링, 암호화, 인증, 접근 제어 수행 VPN 이용분야 재택 근무자나 모바일 유저 본사와 지사 연결 지사와 지사 연결 협력 업체와 네트워크를 통한 Extranet 구성 동종 기업간의 자료 공유 전자 상거래와 보안 VPN의 장단점 장점 Network 관리 및 운영 비용의 절감 기업 Network의 유동성 확보 기업의 통신 비용 절감 전용회선 기반 사설 네트워크보다 구축 및 유지 비용이 저렴하다. 장점 보안성의 부족 VPN 장비간의 호환성이 떨어짐 관리 편의성이 떨어짐 QoS(Quality of Service)가 보장되지 않음 표준화가 되지 않음 인터넷의 성능이 불안정함 VPN의 필수 구성요소 터널링 기법을 이용한 네트워크 보안 및 데이터 보안을 지원할 것 암호화 알고리즘을 통한 DATA의 손실 및 변형을 방지 할 수 있을 것 압축기법 활용을 통한 네트워크 속도 저하 문제를 해결 할 수 있을 것 키 매니지먼트 기능을 통한 LAN to LAN, 혹은 Dial-up to LAN의 신뢰성을 확보 할 수 있을 것 VPN 표준 프로토콜인 IPSec(IP Security)를 지원 할 것 VPN의 구현방식에 따른 분류 VPN 전용 서버 VPN 클라이언트(Client)와 내부 네트워크 보안이 필요한 곳에 독립적으로 설치 됨 대역폭이 증가하고, 고속통신이 필요 함 확장성이 용이하며 비용이 많이 듬 라우터(...

[컴퓨터네트워크] TCP header 4계층 TCP 헤더 구조

이미지
[컴퓨터네트워크] TCP header 4계층 TCP 헤더 구조 전이중 방식 Source Port address 필드 (16 bit) 데이터를 생성한 애플리케이션에서 사용하는 포트번호를 나타낸다. Well - Known ports(0~1,023) : IANA에 의해 배정되고 제어된다. Registered port(1,024 ~ 49,151) : IANA에 의해 배정되거나 제어되지 않는다. 하지만 중복을 피하기 위해 IANA에 등록 될 수는 있다. Dynamic Ports(49,152 ~ 65,535) : IANA에 의해 제어되거나 등록되지 않는다. 어느 프로세스라도 사용할 수 있으며 임시 포트이다. Destination Port address 필드 (16 bit) 목적지 애플리케이션이 사용하는 포트 번호 Sequence number 필드 (32bit) 전송되는 데이터의 가상 회선을 통해 전송되는 데이터의 모든 바이트에는 고유한 일련 번호가 부여된다. 네트워크가 불안하여 패킷을 분실, 지연 등으로 세그먼트 순서가 어긋나게 도착 할 수 있기 때문에 sequence number를 이용하여 데이터를 올바른 순서로 재배열할 수 있다. Acknowledgement number 필드 (32bit) 다음 세그먼트를 수신할 준비가 되었다는 사실을 알린다. 모든 데이터가 수신되었다는 것을 나타내는 묵시적인 확인 메시지 역할을 한다. 성공적으로 수신한 데이터의 마지막 바이트에 부여된 순서 번호 Header Length 필드 (4bit) 헤드의 길이를 32비트 단위로 나타낸다. 최소 필드 값은 5 최대 값은 15 Reserved 필드 (6bit) 차후의 사용을 위해서 예약된 6비트 필드이다. Control Flags 필드 (6bit) 6개의 서로 다른 제어 비트 또는 플래그를 나타낸다. 동시에 여러 개의 비트가 1로 설...

[컴퓨터네트워크] ATM이란?

[컴퓨터네트워크] ATM이란? Asynchronous Transfer Model 회선 교환의 실시간 전송 방식 + 패킷 교환의 유연성을 결합시킨 기술 회선 교환 : 주소 형식, 신호 방식 등은 회선 교환 방식으로 처리 패킷 교환 : 일정한 길이의 셀(Cell) 처리는 패킷 교환으로 처리 특징 비동기식 시분할 다중화를 사용하는 특수한 형태의 패킷형 전달 방식 B-ISDN의 핵심 기술이다. 음성, 그래픽, 데이터, 비디오 영상 등의 다양한 서비스들을 지원할 수 있도록 설계되었다. 셀의 경로는 S/W적으로 할당되므로 고속 으로 처리한다. 모든 정보를 셀(Cell)이라고 하는 작고 고정된 크기의 패킷 으로 전송한다. 셀 송수신 데이터에 동일한 53바이트 길이의 셀(Cell)을 사용한다. 5바이트의 헤더와 48바이트 길이의 페이로드(데이터)로 구성된 53바이트의 길이로 되어있다. 셀들은 디지털 ATM 망을 통해 매우 빠른 속도로 처리가 되어 600Mps가 넘는 속도로 전송이 가능하다. 셀 릴레이는 음성, 데이터, 동영상 등의 정보를 셀이라는 작은 고정 길이의 패킷으로 분할하여 전송하는 방식이다. 출처 https://www.youtube.com/watch?v=00C8UMebw_M

[컴퓨터네트워크] DHCP란?

이미지
[컴퓨터네트워크] DHCP란? Dynamic Host Configuration Protocol 인터넷에 연결된 호스트의 도메인 이름을 IP 주소로 변환 DHCP란 호스트의 IP주소와 각종 TCP/IP 프로토콜의 기본 설정을 클라이언트에게 자동으로 제공해주는 프로토콜을 말합니다. DHCP에 대한 표준은 RFC문서에 정의되어 있으며, DHCP는 네트워크에 사용되는 IP주소를  DHCP서버가 중앙집중식으로 관리하는 클라이언트/서버 모델을 사용하게 됩니다. DHCP지원 클라이언트는 네트워크 부팅과정에서 DHCP서버에 IP주소를 요청하고 이를 얻을 수 있습니다. 네트워크안의 컴퓨터에 자동으로 네임 서버 주소, IP주소, 게이트웨이 주소를 할당해주는 것을 의미하고, 해당 클라이언트에게 일정 기간 임대를 하는 동적 주소 할당 프로토콜입니다. DHCP의 장점 PC의 수가 많거나 PC 자체 변동사항이 많은 경우 IP 설정이 자동으로 되기 때문에 효율적으로 사용 가능하고, IP를 자동으로 할당해주기 때문에 IP 충돌을 막을 수 있습니다. DHCP의 단점 DHCP서버에 의존되기 때문에 서버가 다운되면 IP 할당이 제대로 이루어지지 않습니다. DHCP의 구성 DHCP 서버  DHCP 서버는 네트워크 인터페이스를 위해서 IP주소를 가지고 있는 서버에서 실행되는 프로그램으로 일정한 범위의 IP주소를 다른 클라이언트에게 할당하여 자동으로 설정하게 해주는 역할을 합니다. DHCP서버는 클라이언트에게 할당된 IP주소를 변경없이 유지해 줄 수 있습니다. DHCP 클라이언트 클라이언트들은 시스템이 시작하면 DHCP서버에 자신의 시스템을 위한 IP 주소를 요청하고, DHCP 서버로부터 IP주소를 부여 받으면 TCP/IP 설정은 초기화되고 다른 호스트와 TCP/IP를 사용해서 통신을 할 수 있게 됩니다. 즉, 서버에게 IP를 할당 받으면 TCP/IP통신을 할 수 있습니다. ...

[컴퓨터네트워크] 표본화 & 양자화 & 부호화

이미지
[컴퓨터네트워크] 표본화 & 양자화 & 부호화 Analog to Digital Conversion A/D 변환을 해야 하는 이유? 우리 주변에 일어나는 물리량들(온도, 빛, 속도 등)은 모두 시간에 대해 연속적인 아날로그 양 입니다. 애석하게도 컴퓨터는 아날로그를 알아들을 수 없고 디지털 언어만을 알아들을 수 있습니다. 때문에 컴퓨터에게 입력값을 이해시키기 위해 아날로그를 디지털로 변환해주는 ADC(아날로그 디지털 변환기) 라는 장치가 필요합니다. ADC(Analog-to-Digital Converter) 아날로그 신호에서 디지털 신호로 바로 딱 변환되는게 아니라 표본화, 양자화, 부호화라는 방식을 거쳐 디지털 신호로 변환합니다. 표본화(Sampling) 일정한 간격으로 아날로그 신호의 값을 추출하는 과정입니다. (연속 시간 신호로 하여금 샘플을 하나씩 추출한다고 하면 이해가 됩니다.) 표본화를 함으로써 연속적인 아날로그 시간이 이산 시간 신호로 나타나게 됩니다. (이산시간 신호 : Discrete time signal 뜻 그대로 별개의 시간 신호) 왼쪽이 아날로그 신호, 오른쪽이 샘플링 한 것입니다. 샘플링을 많이 하게 된다면? 아날로그 신호와의 일치성은 커지나, 대신에 그 만큼 샘플링을 많이 했으니 디지털 데이터의 양도 늘어납니다. 일반적으로 샘플링을 N배 늘리면, 데이터의 양도 N배로 늘어난다고 보시면 됩니다. 양자화(Quantization) 양자화는 추출한 샘플링 신호의 레벨을 몇 단계로 나타내는 과정입니다. 샘플링된 값을 구간별(y축)로 구분하고, 각 구간의 대푯값으로 치환합니다. 부호화(Coding) 부호화는 양자화로 나눈 레벨에 속한 값을 이진수로 변환하는 과정입니다. 각 구간별로 이진 부호를 할당하고 각 샘플을 이진 부호로 변환하면 끝입니다. 샘플링된 첫 번째부터 구간 3인 이진 값 11에 위치해있으니...

[컴퓨터네트워크] 신호 변환기(Modem & DSU & CODEC & Telephone)

이미지
[컴퓨터네트워크] 신호 변환기(Modem & DSU & CODEC & Telephone) 용어 정리 DTE(Data Terminal Equipment) 사용자 - 네트워크 인터페이스의  사용자측 에서 데이터 발신 장치나 수신 장치, 또는 두 가지 겸용으로 사용되는 장치 반드시 모뎀과 같은 DCE장치를 통해 데이터 네트워크에 연결되며, 일반적으로 DCE에 의해 생선된 클럭 처리 신호를 사용한다. 클럭 : 전류의 흐름(=주파수) DTE에는  컴퓨터, 멀티플렉서, 라우터  등과 같은 장치가 포함된다. DCE(Data Communications Equipment) 사용자-네트워크 인터페이스의 네트워크 측으로 구성되는 통신  네트워크  장비의 연결 수단 DCE는 네트워크로 연결되는 물리적 수단이 되며, 트래픽을 전송하고, DCE 장치와 DTE 장치 사이에서 데이터 전송을 동기화 시키는데 사용되는 클럭 신호를 제공 DCE에는  모뎀과 인터페이스  카드가 포함된다. Modem 디지털 데이터(Data)를 아날로그 신호(Signal)로 변환시키는 장비로 PSTN(공중 전화망)에 접속되는 장비이다. DSU 디지털 데이터(Data)를 전송망에 적합한 디지털 신호(Signal)로 변환시키는 장비로 PSDN(공중 데이터망)에 접속되는 장비이다. 모든 네트워크마다 사용하는 디지털 신호가 다르기 때문에 다른 네트워크로 디지털 신호를 전송할 때 다른 네트워크와 동일한 디지털 신호로 변환해야 한다. CODEC 아날로그 데이터(Data)를 디지털 신호(Signal)로 변환시키는 장비로 PCM 기술이 대표적인 예이다. Telephone 아날로그 데이터(Data)를 아날로그 신호(Signal)로 변환 시키는 장비로 빠르고 멀리 전송하기 위해서 음성 대역의 낮은 주파수대역을 높은 주파수대역으로 변환한다. 출처 https://w...

[컴퓨터네트워크] 동기식 시분할 다중화(STDM) & 비동기식 시분할 다중화(ATDM)

이미지
[컴퓨터네트워크] 동기식 시분할 다중화(STDM) & 비동기식 시분할 다중화(ATDM) 동기식 시분할 다중화(STDM) 고정 슬롯 컴퓨터에 연결되는 슬롯이 고정되며 정해진 시간할당량만큼 규칙적으로 분배한다. 일정한 시간이 지나면 시간의 오차 때문에 사이클을 한 번 회전할 때마다 동기 문자로 시간을 재조정한다. 공유되는 통신 매체의 전송률이 각 단말기의 전송률의 합의 속도를 능가할 때 사용한다. 알파 속도(시간을 맞추는속도)(SYN)이 있어야하니까 사용하지 않는 컴퓨터에 시간할당량이 분배되므로 할당 시간이 낭비가 된다는 단점이 있다. 비동기식에 비해 효율적이지 않다. 비동기식 시분할 다중화(ATDM) 슬롯이 매번 바뀔수 있다. 컴퓨터에 연결되는 슬롯이 가변적이며 채널을 요구할 때마다 분배한다. 비어 있는 시간 폭을 감지하여 시간 폭을 확률적으로 조절하는 방법이다. 공유되는 통신 매체의 전송률이 각 단말기의 전송률의 합보다 적어도 사용이 가능하하다. 채널을 동기적으로 할당하기 때문에 채널 요구 신호를 잠시 저장할 버퍼와 주소 제어 회로 등이 필요하다. 동시에 신호르 달라고 하면 생각할 시간이 필요하다. 100명이쓰는건데 400명이 들어오면 잠시 대기 동기식에 비해 효율적이다. 출처 https://www.youtube.com/watch?v=zGURRYfNYEI

[컴퓨터네트워크] 다중화기 & 집중화기

이미지
[컴퓨터네트워크] 다중화기 & 집중화기 회선 점유 기술(공유 기술) 다중화기(Multiplexer) ex) 허브, pc방 하나의 고속 통신 회선을 여러 개의 컴퓨터(단말기, 터미널)가 공유하여 데이터를 전송하는 기술이다. 하나의 단말기를 4개가 사용 각 컴퓨터(단말기, 터미널)의 속도의 합과 공유회선의 속도가 일치해야 공유가 가능하다. 1600>=400 + 400 + 400 + 400 전송 효율을 높일 수 있다는 것이 가장 중요한 특징이다. 동기식 구조가 단순하면서 규칙적인 전송에 사용한다. m개의 입력 회선을 m개의 출력회선으로 다중화되는 장치이다. 들어오는것이 4개(A,B,C,D)이면 나가는것도 4개(A,B,C,D)여야 함 시간분할 집중화기(Concentratior) ex) 전화기, 프린트 하나의 화선을 여러 개의 컴퓨터(단말기, 터미널)가 독점 형태로 공유하는 기술이다. 하나의 단말기를 독점(나머지는 자기 차례가 올 떄까지 기다림) 버퍼가 필요함(대기용) 여러 개의 컴퓨터(단말기, 터미널)가 1개나 소수의 통신회선을 공유화시키는 장치이다. 각 컴퓨터의 속도의 합과 공유회선의 속도가 일치하지 않아도 된다. 구조가 다중화기보다 복잡하면서 불규칙적인 전송에 사용한다. 비동기식 기술이 복잡함 그만큼, 비용이 더 들어감 컴퓨터마다 입출력 속도가 다를 수 있다. 출처 https://www.youtube.com/watch?v=2_QOb4osCSY

[컴퓨터네트워크] RTP란?

[컴퓨터네트워크] RTP란? RTP(Real-Time transport protocol) 스트리임 멀티미디어 ex) 인터넷 생중계(아프리카, 다음팟 등) 실시간으로 음성이나 통화를 송수신하기 위한 트론스포트층 통신 규약 멀티캐스트나 유니캐스트 통신 서비스를 통하여 비디오와 오디오 스트림 또는 시뮬레이션 같은 실시간 특성을 가지는 데이터의 종단간 전송을 제공해주는 UDP 기반의 프로토콜 사용처 단순한 다중 음성회의 음성과 영상회의 혼합기와 전환기 특징 UDP는 TCP에 비해 신뢰성이 낮은 반면, 더 빠르게 데이터를 전달 함 이러한 UDP의 특성을 이용하여 RTP가 등장함 RTP는 그 자체로 QoS 보장이나 신뢰성을 제공하지 못함. 시간 정보와 정보 매체의 동기화 기능을 제공함 RTP는 다른 3계층, 4계층 프로토콜과도 같이 사용이 가능하며, 하위 프로토콜에 별로 의존하지 않음 출처 https://m.blog.naver.com/PostView.nhn?blogId=blackcsy8&logNo=60059046157&proxyReferer=https%3A%2F%2Fwww.google.com%2F

[컴퓨터네트워크] IPv4에서 IPv6 전환시 사용되는 전략

[컴퓨터네트워크] IPv4에서 IPv6 전환시 사용되는 전략 IETF에서 고안한 IPv4 -> IPv6 전환시 사용되는 전략 Dual Stack 하나의 시스템(호스트 또는 라우터)에서 IPv4와 IPv6를 동시에처리하는 기술 Tunneling 기존 IPv4망을 전달망으로 사용해 섬처럼 서로 떨어져 있는 IPv6망들을 연결시켜 주는 기술 IPv6 패킷은 그 영역에 들어갈 때 IPv4 패킷 내에 캡슐화 되고, 그 영역을 나올 때 역 캡슐화 된다. Header translation IPv4망과 IPv6망 사이의 연동 기술로 IPv6 클라이언트가 IPv4 서버에 접속할 때 또는 IPv4 클라이언트가 IPv6서버에 접속할 때 쓰이는 것. 출처 https://blog.naver.com/eschdo/220057349750

[컴퓨터네트워크] 동기식 전송 & 비동기식 전송

이미지
[컴퓨터네트워크] 동기식 전송 & 비 동기식 전송 동기식 전송 프레임 구조 전송할 데이터를 프레임으로 구성하며 동기 문자를 추가하여 전송 한다. 대량의 데이터 를 고속 으로 전송할 때 사용한다. 주로 원거리 전송에 사용한다. 문자위주 동기방식과 비트위주 동기 방식이 있다. 비동기식 전송 비동기식 전송 전송할 데이터를 문자(5~8비트)단위로 전송하며 시작비트 와 스톱비트 를 앞뒤에 추가하여 전송한다. 소량의 데이터 를 단거리   저속 으로 전송할 때 사용한다. 조보 동기, Start/Stop 동기라고도 한다. 전송이 없는 시간 동안은 회선은 휴지 상태가 된다. 출처 https://m.blog.naver.com/PostView.nhn?blogId=imm7745&logNo=220924269530&proxyReferer=https%3A%2F%2Fwww.google.com%2F https://www.youtube.com/watch?v=_y2TM0LYlv8

[컴퓨터네트워크] 회선 교환 방식 & 축적 교환 방식

이미지
[컴퓨터네트워크] 회선 교환 방식 & 축적 교환 방식 회선 교환(Circuit Switching) 방식 ex) 전화 교환기 내부에 존재하는 교환 회로들의 연결 작업을 통해 수신 측에게 데이터를 전송한다. 회선 교환 방식의 특징 교환 회로를 이용한다. 공중전화망(PSTN)은 회선 교환 방식이다. 데이터의 변환(트랜잭션)이 가능하지 않다. 서로 다른 기종 간의 통신이 안 된다. 경로 확보(Call 성립, 확립과 단절)가 필요하다. 호출자와 피호출자와 동시에 운영 상태에 있어야한다. 전파지연이 가장 짧아 제이터 전달 속도가 빠르다. 연결만 되면 실시간 통신이 가능하다. 대량 데이터 전송에 적합하다. 속도가 항상 일정한 고정 대역폭을 사용한다. 전송에 필요한 시간을 고려할 때 전송 시간이 가장 긴 방식이다. 연결만 되면 가장 빠르지만, 연결 할 때까지 시간이 오래 걸린다. 코드와 속도가 다른 단말기간에는 통신이 불가능하다. 통신 회선을 독점하므로 통신비용이 비싸다. 동일한 물리적 경로를 따른다. 축적 교환 방식(Store and forward Switching) 방식 ex) E-mail 전달되는 데이터가 축적 교환기에 일시적으로 저장된 후 전달되기 때문에 저장시에 데이터의 변환(트랜잭션)을 시킬 수 있다. 이러한 데이터 변환 기능은 기종이 다른 어떠한 통신 장비와도 통신이 되서 인터넷이 가능한 이유이다. 축적 교환 방식의 특징 기억장치를 사용한다. 공중데이터망(PSDN)은 축적 교환 방식이다. 데이터의 변환(트랜잭션)이 가능하다. 서로 다른 이기종의 통신이 가능하다. 경로 확보(Call 성립, 확립과 단절)가 필요 없다. 호출자와 피호출자가 동시에 운영 상태에 있지 않아도 된다. 데이터 전달 속도가 느리다. 실시간 통신이 안 된다. 소량 데이터 전송에 적합하다. 속도가 일정하지 않은 가변 대역폭을 사용한다. 속도가 일정하지 않다. 코드와 속도가 다...

[컴퓨터네트워크] 전용 회선 & 교환 회선

이미지
[컴퓨터네트워크] 전용 회선 & 교환 회선 전용 회선 전용 회선은 현실적으로 불가능 전용 회선은 모든 컴퓨터(단말기)가 통신회선을 직접적으로 연결한 구조이다. 연결할 수 있다면 전송 속도도 빠르고, 보안성도 좋다. 하지만 전세계 컴퓨터를 연결할 수도 없으며 연결한다고 해도 경제적인 문제가 많다. 컴퓨터가 n개가 있을 경우는 완전하게 연결하려면 통신 회선수는 n(n-1)/2이다. 위와 같이 8개의 컴퓨터가 완전하게 연결이 되려면 8(7)/2=28개 회선이 필요하다 전용 회선은 직통 회선, 분기 회선, 직선 회선, 직선 분기 회선이라고도 하며, 점대점(Point-to-Point), 멀티포인터(Multi-Point) 등이 전용 회선이다. 교환 회선 교환 회선은 현실적으로 가능 모든 컴퓨터는 교환기에 연결되어 있는 구조이다. 교환기를 거쳐 데이터를 전송하기 때문에 전송 속도나 보안이 취약하다. 전세계 모든 컴퓨터를 교환기를 통하여 연결할 수 있다. 각 컴퓨터는 교환기가 정해준 형식(프레임이나 패킷)으로 데이터를 전송 해야한다. 통신망 기룻이란 교환기로 연결된 네트워크를 전용회선의 수준까지 도달하려는 기술이다. 출처 https://www.youtube.com/watch?v=qyKt2OvIN9U